
06.10.2026
DsiN beim Bürgerfest zum Tag der Deutschen Einheit
Drei Tage voller Begegnungen, Gespräche und digitaler Aha-Momente: Vom 2. bis 4. Oktober war Deutschland sicher im Netz e.V. beim Bürgerfest zum Tag der Deutschen Einheit in Bremen dabei. Auf der Einheitsmeile waren wir zu Gast am Stand unseres Mitglieds Governikus und kamen mit Menschen aus ganz Deutschland über digitale Sicherheit, Kompetenzen und Teilhabe ins Gespräch.
Der Tag der Deutschen Einheit steht für Zusammenhalt und gesellschaftliche Teilhabe. Beides findet heute längst auch im digitalen Raum statt. Wer digitale Angebote sicher, kompetent und selbstbestimmt nutzen kann, hat bessere Voraussetzungen, an vielen Bereichen des gesellschaftlichen Lebens teilzuhaben – von Kommunikation und Bildung über Verwaltung bis hin zum digitalen Alltag.
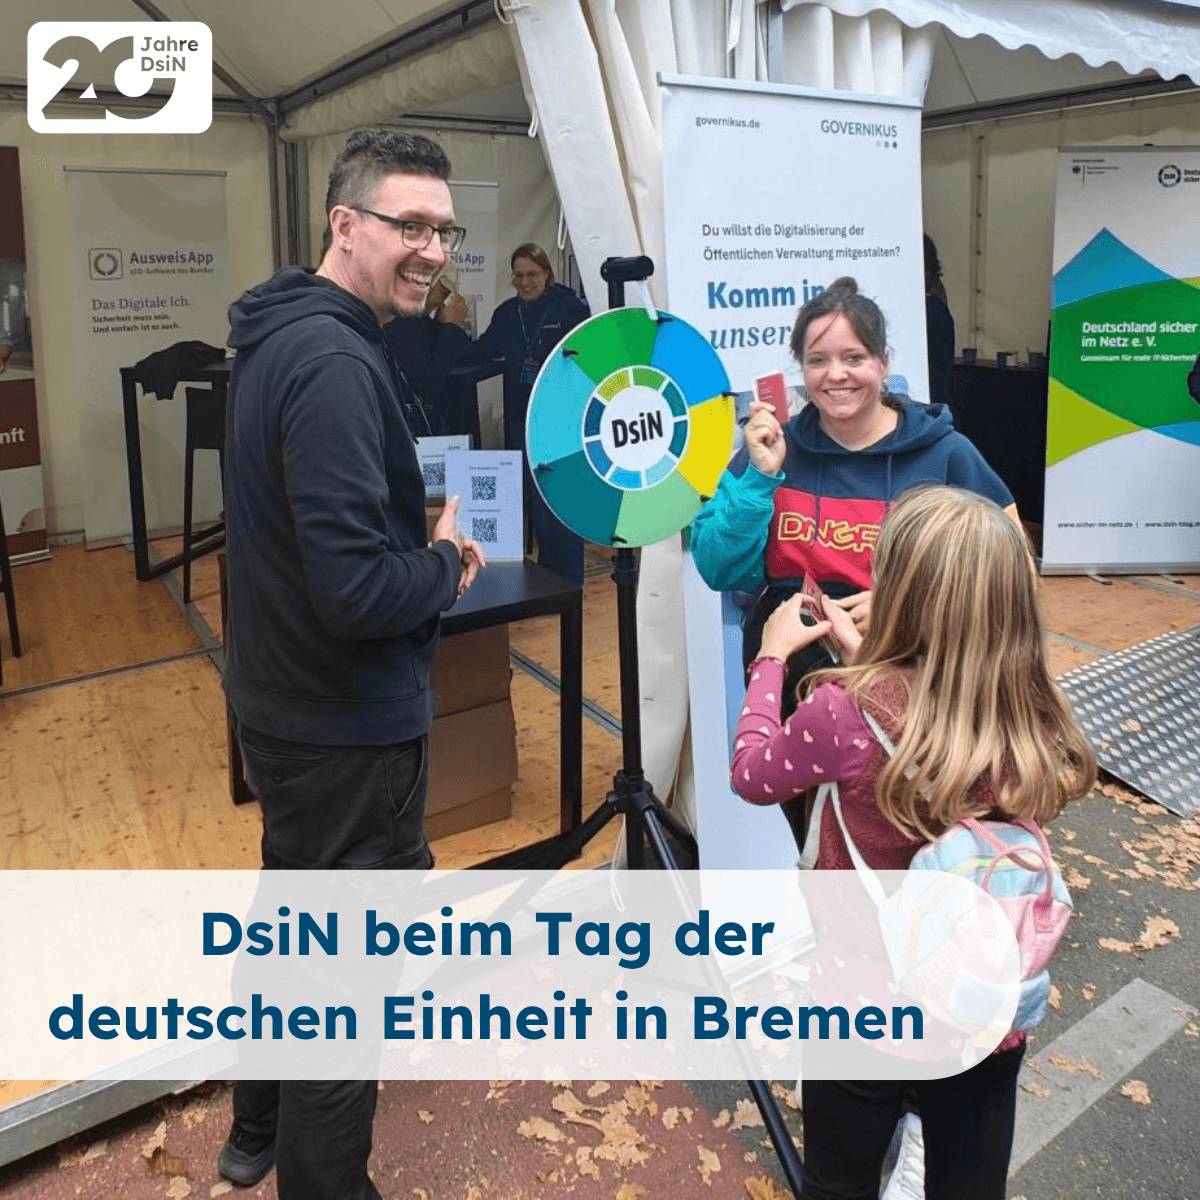
Genau deshalb war DsiN beim diesjährigen Bürgerfest in Bremen mit dabei. Zwei unserer Kolleg:innen, Martin Meingast und Nele Hahn, waren das gesamte Wochenende am Stand unseres Mitglieds Governikus auf der Einheitsmeile vor Ort. Im Mittelpunkt standen dabei die zahlreichen Begegnungen mit den Besucher:innen.
Digitale Sicherheit spielerisch entdecken
Ein Dreh am Glücksrad entschied, welche Frage aus der digitalen Welt als Nächstes auf dem Programm stand. Dabei ging es um ganz unterschiedliche Themen aus dem digitalen Alltag und der IT-Sicherheit.
Zum Beispiel: „Was ist die Zwei-Faktor-Authentisierung?“ oder „Wie heißt die App des Bundes zum Online-Ausweisen?“
So wurde aus dem Glücksrad immer wieder ein Einstieg in Gespräche über den sicheren Umgang mit digitalen Technologien. Denn hinter vielen vermeintlich einfachen Quizfragen stecken Themen, die im Alltag zunehmend wichtig werden. Vom Schutz persönlicher Daten über sichere Logins bis zur Nutzung digitaler Verwaltungsangebote.
Großes Interesse an den Angeboten von DsiN
Die Einheitsmeile bot die Gelegenheit, mit Menschen aus ganz unterschiedlichen Alters- und Gesellschaftsgruppen ins Gespräch zu kommen. Unsere Kolleg:innen stellten dabei die verschiedenen Projekte und Unterstützungsangebote von DsiN vor und konnten viele Fragen rund um digitale Kompetenzen und einen sicheren digitalen Alltag beantworten.
Besonders groß war das Interesse am Digitalen Engel. Das Projekt unterstützt insbesondere ältere Menschen dabei, digitale Angebote sicher und selbstbestimmt zu nutzen. Die Gespräche in Bremen haben einmal mehr gezeigt, wie relevant niedrigschwellige und alltagsnahe Unterstützung beim Erwerb digitaler Kompetenzen ist.
Gleichzeitig konnten wir auch auf die Vielfalt der weiteren DsiN-Angebote aufmerksam machen. Denn die Fragen, die Menschen im digitalen Alltag beschäftigen, sind ebenso unterschiedlich wie ihre Erfahrungen und Vorkenntnisse. Umso wertvoller ist der direkte Austausch: Er ermöglicht es uns nicht nur, Wissen weiterzugeben, sondern auch zuzuhören und besser zu verstehen, wo Menschen Unterstützung benötigen.
Begegnung und Austausch auf der Einheitsmeile
Nach drei Tagen in Bremen nehmen wir viele Eindrücke und Gespräche mit. Das Bürgerfest hat gezeigt, wie gut sich Themen wie digitale Sicherheit und digitale Teilhabe dort vermitteln lassen, wo Menschen zusammenkommen und miteinander ins Gespräch kommen.
Für DsiN ist genau dieser Austausch ein wichtiger Teil unserer Arbeit. Digitale Teilhabe bedeutet nicht nur, technische Zugänge zu schaffen. Menschen brauchen auch das Wissen und die Kompetenzen, um digitale Technologien souverän und sicher für sich nutzen zu können. Angebote, die verständlich, praxisnah und nah an den Lebensrealitäten der Menschen sind, leisten dazu einen wichtigen Beitrag.
Unser herzlicher Dank gilt unserem Mitglied Governikus, das uns die Möglichkeit gegeben hat, Teil seines Standes und damit des Bürgerfests zum Tag der Deutschen Einheit zu sein. Vielen Dank für die Einladung, die Zusammenarbeit vor Ort und die Gelegenheit, gemeinsam ein Zeichen für eine sichere und selbstbestimmte digitale Teilhabe zu setzen.
Und natürlich bedanken wir uns bei allen Besucher, die am DsiN-Glücksrad gedreht, mitgerätselt, nachgefragt und mit uns diskutiert haben. Wir freuen uns über die vielen Begegnungen und nehmen zahlreiche schöne Eindrücke aus Bremen mit.