10.11.2026

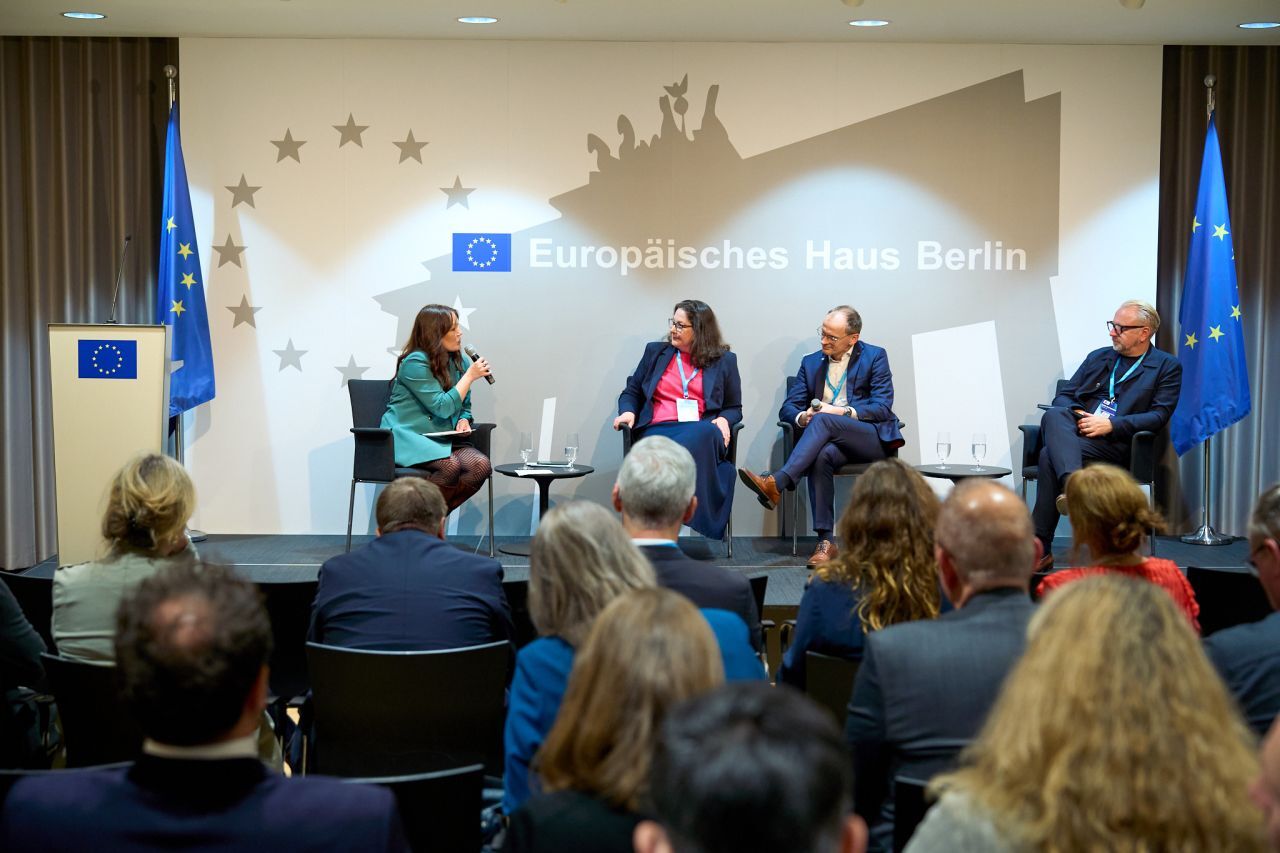
Der DsiN-Partnerabend 2026

Was bedeutet Sicherheit heute? 20 Jahre DsiN und ein Blick auf Europas digitale Zukunft Beim Partnerabend von Deutschland sicher im Netz diskutierten Vertreterinnen und Vertreter aus Politik, Wirtschaft und Cybersicherheit über digitale Souveränität, gesellschaftliche Resilienz und die Verantwortung für eine sichere digitale Zukunft. Was bedeutet Sicherheit eigentlich für uns? Und was müssen wir schützen, wenn […]

06.11.2026

Sicherheitslücke in Microsoft Paint ermöglicht Angriffe ohne Nutzerinteraktion

In dem unter Windows 11 verfügbaren Bildbearbeitungsprogramm Microsoft Paint wurde eine schwerwiegende Sicherheitslücke entdeckt, über die Angreifer Schadcode auf betroffenen Computern ausführen können. Besonders gefährlich ist, dass dafür weder eine Anmeldung noch eine aktive Handlung der Nutzer:innen erforderlich ist. Solche Schwachstellen werden auch als „Zero-Click-Lücken“ bezeichnet. Die Sicherheitslücke wird unter der Kennung CVE-2026-83844 geführt und […]

03.11.2026

BSI warnt: Gezielte iPhone-Spionage gegen Personen in Risikopositionen

Das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnt vor gezielten Cyberangriffen auf Apple-Geräte mit sogenannter „Mercenary Spyware“. Seit dem 29. Oktober 2026 haben mehrere Mitglieder des Deutschen Bundestages und der Bundesregierung entsprechende Bedrohungsbenachrichtigungen von Apple erhalten. Wie viele Personen betroffen sind und ob die Angriffe erfolgreich waren, ist bislang nicht bekannt. Bei Mercenary Spyware […]

26.10.2026

Berliner Morgenpost wird Mitglied bei Deutschland sicher im Netz

Berliner Medienhaus verstärkt DsiN-Netzwerk und engagiert sich für digitale Kompetenz und gesellschaftliche Teilhabe  Berlin, 26. Oktober 2026. Deutschland sicher im Netz e.V. (DsiN) begrüßt die Berliner Morgenpost als neues Mitglied. Künftig bringt sich das Medienhaus in das bundesweite Netzwerk aus Wirtschaft, Politik und Zivilgesellschaft ein, um die digitale Aufklärung und Sicherheit in der Gesellschaft zu […]

Illustration eines Computerfensters mit einem Warnsymbol in der Mitte. Das Symbol zeigt ein Ausrufezeichen in einem orange umrandeten Dreieck, das auf eine Fehlermeldung oder Sicherheitswarnung hinweist. Der Hintergrund ist orange, das Fenster in Blautönen gehalten.

21.10.2026

PHP2Shell: Kritische Sicherheitslücken gefährden Webseiten und Onlineshops

In der weitverbreiteten Programmiersprache PHP sind zwei kritische Sicherheitslücken bekannt geworden. Die Schwachstellen mit den Kennungen CVE-2026-109618 und CVE-2026-109619 werden unter dem Namen „PHP2Shell“ zusammengefasst. Beide wurden mit einem Schweregrad von 9,2 auf der zehnstufigen CVSS-v4.0-Skala bewertet. Angreifer könnten die Sicherheitslücken ausnutzen, um aus der Ferne Schadcode auf betroffenen Webservern auszuführen und möglicherweise die Kontrolle […]

07.10.2026

Sicherheitslücke in LibreOffice und OpenOffice ermöglicht Ausführung von Schadcode

Eine Sicherheitslücke in LibreOffice und Apache OpenOffice kann dazu führen, dass beim Öffnen eines manipulierten Tabellendokuments fremder Programmcode ausgeführt wird. Die Schwachstelle wird bei LibreOffice als CVE-2026-63277 und bei Apache OpenOffice als CVE-2026-59265 geführt. Angreifer können dafür eine Funktion von Calc missbrauchen, mit der Zellbereiche mit externen Datenquellen verknüpft werden. Ein manipuliertes Dokument kann darüber […]

06.10.2026

DsiN beim Bürgerfest zum Tag der Deutschen Einheit

Drei Tage voller Begegnungen, Gespräche und digitaler Aha-Momente: Vom 2. bis 4. Oktober war Deutschland sicher im Netz e.V. beim Bürgerfest zum Tag der Deutschen Einheit in Bremen dabei. Auf der Einheitsmeile waren wir zu Gast am Stand unseres Mitglieds Governikus und kamen mit Menschen aus ganz Deutschland über digitale Sicherheit, Kompetenzen und Teilhabe ins […]

30.09.2026

Aktive Angriffe auf Sicherheitslücke in Microsoft SharePoint

Eine bereits im August geschlossene Sicherheitslücke in Microsoft SharePoint Server wird inzwischen aktiv von Angreifern ausgenutzt. Die Schwachstelle mit der Kennung CVE-2026-65660 wird mit einem CVSS-Wert von 8,8 von 10 als hohes Sicherheitsrisiko eingestuft. Die US-amerikanische IT-Sicherheitsbehörde CISA hat die Schwachstelle aufgrund beobachteter Angriffe inzwischen in ihren Katalog aktiv ausgenutzter Sicherheitslücken aufgenommen. Betroffen sind Microsoft […]

16.09.2026

BSI warnt vor laufenden Angriffen auf kritische GitLab-Sicherheitslücke

Das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnt vor Angriffen auf verwundbare GitLab-Instanzen. Mindestens eine der mit den jüngsten Sicherheitsupdates geschlossenen Schwachstellen wird bereits aktiv ausgenutzt. Betroffen sind selbstverwaltete GitLab-Systeme, die noch nicht auf eine abgesicherte Version aktualisiert wurden. Im Mittelpunkt steht die kritische Sicherheitslücke CVE-2026-85706 mit dem höchstmöglichen CVSS-Wert von 10,0. Ursache sind […]

11.09.2026

Google Chrome: Sicherheitslücke wird bereits aktiv ausgenutzt

Google hat ein umfangreiches Sicherheitsupdate für den Chrome-Browser veröffentlicht. Insgesamt werden mit dem Update 230 Sicherheitslücken geschlossen. Fünf davon werden als kritisch, 41 als hoch, 133 als mittel und 51 als niedrig eingestuft. Besonders dringlich ist die Schwachstelle CVE-2026-87491, die bereits aktiv ausgenutzt wird. CVE-2026-87491 betrifft die JavaScript-Engine V8 von Chrome und wird als sogenannter […]

Kontaktieren Sie uns

Kontaktieren Sie uns für
Ihre Anfrage gerne unter:

(0) 30 767581-500

Presseanfragen richten
Sie bitte an:

(0) 30 767581-514

Postanschrift

Deutschland sicher im Netz e.V.
Albrechtstraße 10c 10117 Berlin