loader image

15.07.2026

Microsoft-Patchday: Rekord mit 622 geschlossenen Sicherheitslücken – zwei Zero-Day-Lücken werden bereits angegriffen

Microsoft hat im Juli-Patchday so viele Sicherheitslücken geschlossen wie noch nie zuvor: Insgesamt wurden 622 Schwachstellen (CVEs) in Microsoft-Produkten behoben. Bereits im Vorfeld hatte Microsoft angekündigt, dass durch neue KI-gestützte Verfahren zur Schwachstellenanalyse künftig deutlich mehr Sicherheitslücken identifiziert und über die monatlichen Patchdays behoben werden könnten. Der aktuelle Patchday ist das erste deutliche Ergebnis dieser […]

14.07.2026

SAP-Patchday: SAP schließt mehrere kritische Sicherheitslücken

SAP hat im Rahmen seines monatlichen Patchdays zahlreiche Sicherheitsupdates veröffentlicht. Insgesamt wurden 16 neue Security Notes, ein GitHub Security Advisory sowie drei Aktualisierungen bereits veröffentlichter Sicherheitshinweise veröffentlicht. Drei der neu geschlossenen Schwachstellen stuft SAP als kritisch ein.  Die schwerwiegendste Sicherheitslücke (CVE-2026-44747, CVSS 9.9) betrifft den SAP NetWeaver Application Server ABAP. Ursache ist ein Fehler in der Speicherverwaltung (Memory Corruption). Ein authentifizierter […]

14.07.2026

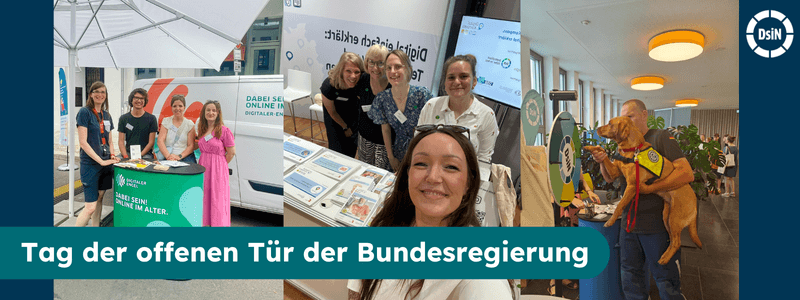
DsiN beim Tag der offenen Tür der Bundesregierung: Digitale Sicherheit im Dialog

Beim Tag der offenen Tür der Bundesregierung war Deutschland sicher im Netz (DsiN) gemeinsam mit seinen Projekten an drei Ministerien vertreten. Besucher hatten die Möglichkeit, sich über digitale Sicherheit, digitale Teilhabe und den souveränen Umgang mit digitalen Angeboten zu informieren und direkt mit den Teams ins Gespräch zu kommen. Im Bundesministerium des Innern informierte DsiN […]

07.07.2026

Microsoft verlängert Sicherheitsupdates für Windows 10 bis Oktober 2027

Gute Nachrichten für Nutzer:innen von Windows 10: Microsoft hat das Programm für erweiterte Sicherheitsupdates (Extended Security Updates, ESU) für Privatkund:innen um ein weiteres Jahr verlängert. Statt wie ursprünglich geplant bis Oktober 2026 können registrierte Nutzer:innen nun bis zum 12. Oktober 2027 weiterhin Sicherheitsupdates für Windows 10 erhalten. Am regulären Supportende von Windows 10 ändert sich […]

17.06.2026

Betrügerische Jobangebote mit Kugelschreibern und Haargummis locken in Kostenfalle

Aktuell warnen Verbraucherschützer:innen vor betrügerischen Jobangeboten im Internet. Die Anzeigen werben häufig mit einfachen Tätigkeiten von zu Hause aus, etwa dem Verpacken von Haargummis, dem Zusammenbauen von Kugelschreibern oder ähnlichen Arbeiten. Die versprochenen Verdienstmöglichkeiten wirken dabei oft besonders attraktiv. Wer Interesse zeigt, wird meist über Messenger-Dienste wie WhatsApp oder Telegram kontaktiert. Nach einer ersten Kontaktaufnahme […]

09.06.2026

Chrome-Update schließt aktiv angegriffene Sicherheitslücke und zahlreiche weitere Schwachstellen

Google hat ein wichtiges Sicherheitsupdate für den Chrome-Browser veröffentlicht. Das Update behebt insgesamt 74 Sicherheitslücken, darunter eine Schwachstelle, die bereits von Angreifern aktiv ausgenutzt wird. Nutzer:innen sollten die Aktualisierung daher zeitnah installieren. Bei der aktiv angegriffenen Sicherheitslücke handelt es sich um eine sogenannte Zero-Day-Schwachstelle. Darunter versteht man Sicherheitsfehler, für die Angreifer bereits funktionierende Angriffsmethoden kennen, […]

01.06.2026

Phishing-Welle im Namen der AOK: Betrüger fordern Online-Banking-Anmeldung zur Identitätsprüfung

Derzeit werden vermehrt E-Mails im Namen der AOK mit dem Betreff „AOK: Bestätigung Ihrer Daten erforderlich“ versendet. In der Nachricht wird behauptet, dass für den Zugang zum Online-Portal „Mein AOK“ eine ausstehende Identitätsprüfung notwendig sei. Empfänger:innen werden aufgefordert, zunächst persönliche Daten einzugeben und anschließend ihre Identität über eine Anmeldung beim Online-Banking zu bestätigen. Zusätzlich wird […]

21.05.2026

Kritische Sicherheitslücken in Chrome und Edge: Browser jetzt aktualisieren

Sicherheitsforscher:innen und das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnen derzeit vor mehreren kritischen Schwachstellen in den Webbrowsern Google Chrome und Microsoft Edge. Die Sicherheitslücken ermöglichen es Angreifer:innen unter bestimmten Umständen, Schadcode auf betroffenen Geräten auszuführen oder Sicherheitsmechanismen der Browser zu umgehen. Besonders kritisch: Einige der Schwachstellen gelten als sogenannte „Zero-Day“-Lücken. Das bedeutet, dass […]

06.05.2026

Vorsicht vor falschen IT-Support-Anfragen im Unternehmensumfeld

Cyberkriminelle nehmen aktuell gezielt Vorstände, Geschäftsführer:innen und andere Führungskräfte ins Visier. Wie das Fachportal Infopoint Security berichtet, kombinieren die Täter dabei verschiedene Social-Engineering-Methoden, um innerhalb kürzester Zeit Zugriff auf Unternehmenssysteme zu erhalten. Die Angriffe beginnen häufig mit sogenanntem „E-Mail-Bombing“: Betroffene erhalten innerhalb weniger Minuten eine große Anzahl an E-Mails, um Stress und Verunsicherung auszulösen. Kurz […]

04.05.2026

Kritische Sicherheitslücke in Adobe Acrobat Reader wird aktiv ausgenutzt

Adobe hat ein Notfall-Sicherheitsupdate für Adobe Acrobat und Acrobat Reader veröffentlicht. Betroffen sind Versionen für Windows und macOS. Die Schwachstelle CVE-2026-34621 gilt als kritisch und kann dazu führen, dass Angreifer Schadcode auf einem Gerät ausführen, wenn Nutzer:innen eine manipulierte PDF-Datei öffnen. Adobe bestätigt, dass die Lücke bereits aktiv ausgenutzt wird. Betroffen sind unter anderem Acrobat […]

Kontaktieren Sie uns

Kontaktieren Sie uns für
Ihre Anfrage gerne unter:

(0) 30 767581-500

Presseanfragen richten
Sie bitte an:

(0) 30 767581-514

Postanschrift

Deutschland sicher im Netz e.V.
Albrechtstraße 10c 10117 Berlin