loader image
Illustration eines Computerfensters mit einem Warnsymbol in der Mitte. Das Symbol zeigt ein Ausrufezeichen in einem orange umrandeten Dreieck, das auf eine Fehlermeldung oder Sicherheitswarnung hinweist. Der Hintergrund ist orange, das Fenster in Blautönen gehalten.

21.10.2026

PHP2Shell: Kritische Sicherheitslücken gefährden Webseiten und Onlineshops

In der weitverbreiteten Programmiersprache PHP sind zwei kritische Sicherheitslücken bekannt geworden. Die Schwachstellen mit den Kennungen CVE-2026-109618 und CVE-2026-109619 werden unter dem Namen „PHP2Shell“ zusammengefasst. Beide wurden mit einem Schweregrad von 9,2 auf der zehnstufigen CVSS-v4.0-Skala bewertet. Angreifer könnten die Sicherheitslücken ausnutzen, um aus der Ferne Schadcode auf betroffenen Webservern auszuführen und möglicherweise die Kontrolle […]

06.10.2026

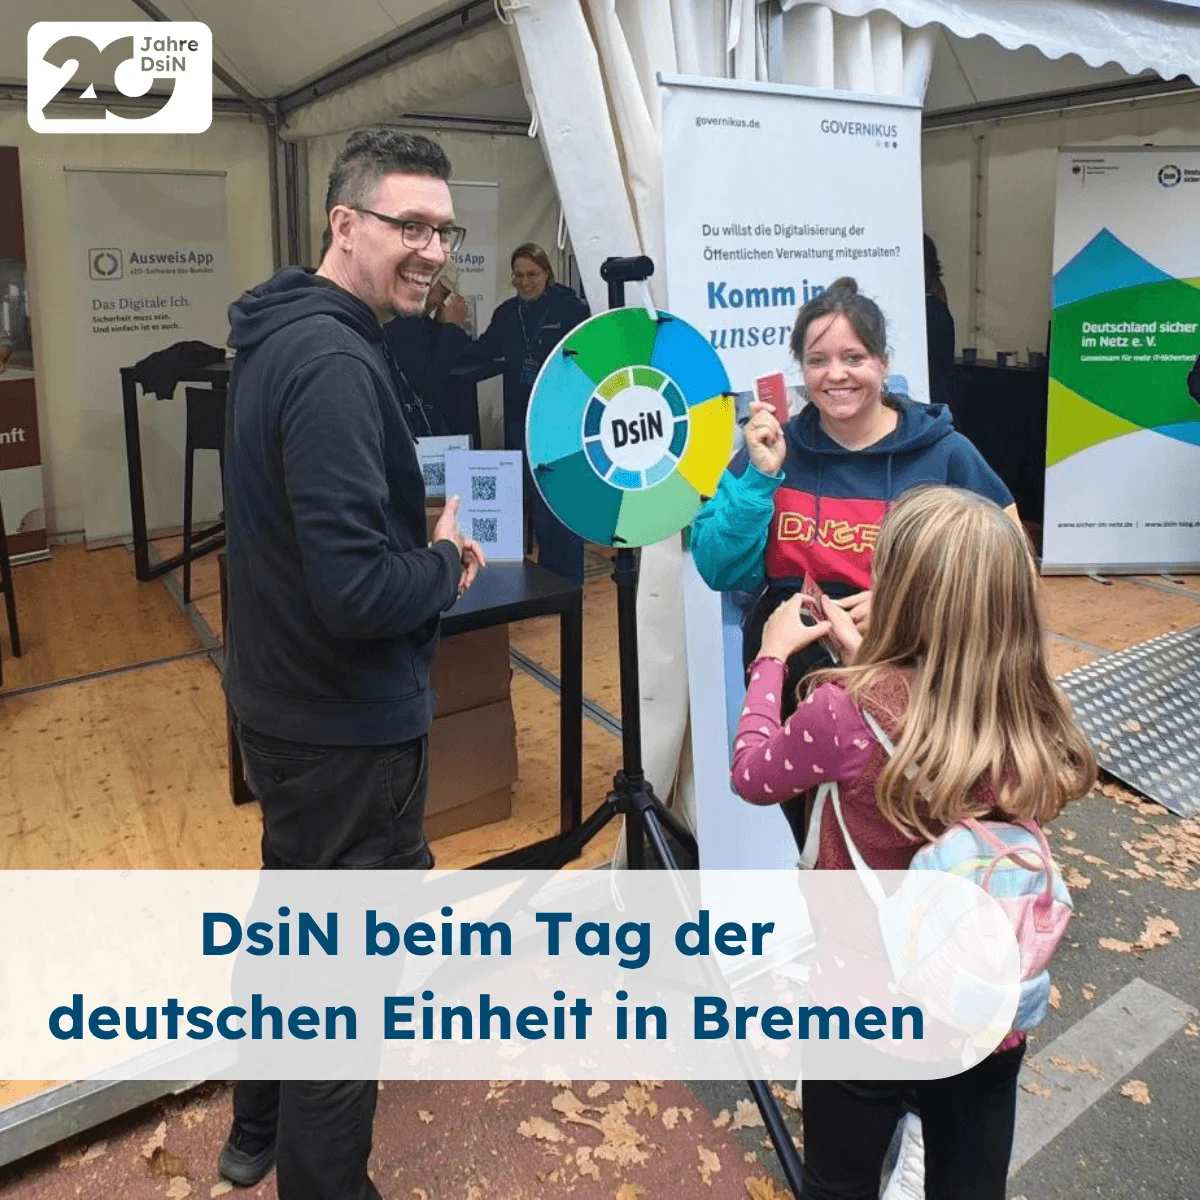
DsiN beim Bürgerfest zum Tag der Deutschen Einheit

Drei Tage voller Begegnungen, Gespräche und digitaler Aha-Momente: Vom 2. bis 4. Oktober war Deutschland sicher im Netz e.V. beim Bürgerfest zum Tag der Deutschen Einheit in Bremen dabei. Auf der Einheitsmeile waren wir zu Gast am Stand unseres Mitglieds Governikus und kamen mit Menschen aus ganz Deutschland über digitale Sicherheit, Kompetenzen und Teilhabe ins […]

30.09.2026

Aktive Angriffe auf Sicherheitslücke in Microsoft SharePoint

Eine bereits im August geschlossene Sicherheitslücke in Microsoft SharePoint Server wird inzwischen aktiv von Angreifern ausgenutzt. Die Schwachstelle mit der Kennung CVE-2026-65660 wird mit einem CVSS-Wert von 8,8 von 10 als hohes Sicherheitsrisiko eingestuft. Die US-amerikanische IT-Sicherheitsbehörde CISA hat die Schwachstelle aufgrund beobachteter Angriffe inzwischen in ihren Katalog aktiv ausgenutzter Sicherheitslücken aufgenommen. Betroffen sind Microsoft […]

09.09.2026

Microsoft schließt zahlreiche Sicherheitslücken – zwei Zero-Day-Lücken werden bereits ausgenutzt

Microsoft hat zum September-Patchday eine außergewöhnlich große Zahl an Sicherheitslücken in seinen Produkten geschlossen. Betroffen sind unter anderem Windows, Microsoft Office, Exchange Server, Hyper-V, Windows Defender, Visual Studio, Skype for Business sowie weitere Microsoft-Produkte und -Dienste. Besonders dringlich sind zwei Zero-Day-Schwachstellen in Windows, die bereits für Angriffe ausgenutzt werden. CVE-2026-81963 betrifft den Windows Update Stack […]

17.08.2026

Kritische SAP-Commerce-Cloud-Lücke wird bereits angegriffen

Eine kritische Sicherheitslücke in SAP Commerce Cloud, früher auch als SAP Hybris bekannt, wird bereits für Angriffsversuche ausgenutzt. Betroffen ist die E-Commerce-Plattform, die unter anderem als technische Grundlage für Onlineshops eingesetzt wird. Für die Schwachstelle CVE-2026-58231 steht seit dem SAP-Patchday vom 11. August 2026 ein Sicherheitsupdate bereit. Die Lücke erreicht mit einem CVSS-Wert von 10,0 […]

27.07.2026

Vorsicht vor gefälschten Download-Webseiten für kostenlose Programme

Wer im Internet nach kostenlosen Programmen sucht, sollte derzeit besonders aufmerksam sein. Sicherheitsforschende und Entwickler haben eine groß angelegte Kampagne aufgedeckt, bei der zahlreiche gefälschte Webseiten bekannte Windows-Programme und andere beliebte Tools imitieren. Ziel der Seiten ist es, Nutzer:innen zum Herunterladen manipulierter Installationsdateien zu verleiten, die Schadsoftware enthalten können. Die Webseiten erscheinen häufig weit oben […]

07.07.2026

Microsoft verlängert Sicherheitsupdates für Windows 10 bis Oktober 2027

Gute Nachrichten für Nutzer:innen von Windows 10: Microsoft hat das Programm für erweiterte Sicherheitsupdates (Extended Security Updates, ESU) für Privatkund:innen um ein weiteres Jahr verlängert. Statt wie ursprünglich geplant bis Oktober 2026 können registrierte Nutzer:innen nun bis zum 12. Oktober 2027 weiterhin Sicherheitsupdates für Windows 10 erhalten. Am regulären Supportende von Windows 10 ändert sich […]

01.06.2026

Phishing-Welle im Namen der AOK: Betrüger fordern Online-Banking-Anmeldung zur Identitätsprüfung

Derzeit werden vermehrt E-Mails im Namen der AOK mit dem Betreff „AOK: Bestätigung Ihrer Daten erforderlich“ versendet. In der Nachricht wird behauptet, dass für den Zugang zum Online-Portal „Mein AOK“ eine ausstehende Identitätsprüfung notwendig sei. Empfänger:innen werden aufgefordert, zunächst persönliche Daten einzugeben und anschließend ihre Identität über eine Anmeldung beim Online-Banking zu bestätigen. Zusätzlich wird […]

21.05.2026

Kritische Sicherheitslücken in Chrome und Edge: Browser jetzt aktualisieren

Sicherheitsforscher:innen und das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnen derzeit vor mehreren kritischen Schwachstellen in den Webbrowsern Google Chrome und Microsoft Edge. Die Sicherheitslücken ermöglichen es Angreifer:innen unter bestimmten Umständen, Schadcode auf betroffenen Geräten auszuführen oder Sicherheitsmechanismen der Browser zu umgehen. Besonders kritisch: Einige der Schwachstellen gelten als sogenannte „Zero-Day“-Lücken. Das bedeutet, dass […]

06.05.2026

Vorsicht vor falschen IT-Support-Anfragen im Unternehmensumfeld

Cyberkriminelle nehmen aktuell gezielt Vorstände, Geschäftsführer:innen und andere Führungskräfte ins Visier. Wie das Fachportal Infopoint Security berichtet, kombinieren die Täter dabei verschiedene Social-Engineering-Methoden, um innerhalb kürzester Zeit Zugriff auf Unternehmenssysteme zu erhalten. Die Angriffe beginnen häufig mit sogenanntem „E-Mail-Bombing“: Betroffene erhalten innerhalb weniger Minuten eine große Anzahl an E-Mails, um Stress und Verunsicherung auszulösen. Kurz […]

Kontaktieren Sie uns

Kontaktieren Sie uns für
Ihre Anfrage gerne unter:

(0) 30 767581-500

Presseanfragen richten
Sie bitte an:

(0) 30 767581-514

Postanschrift

Deutschland sicher im Netz e.V.
Albrechtstraße 10c 10117 Berlin